Dari wawancara kerja palsu ke peretasan Binance: pelajaran untuk tim IT
Buat pelaporan yang tidak menghukum korban lebih dahulu
Karyawan perlu tahu ke mana harus melapor jika terlanjur menjalankan tes mencurigakan. Instruksi singkat dan kontak yang jelas lebih berguna daripada imbauan umum agar selalu berhati-hati. Penilaian kepatuhan bisa menyusul; penghentian akses penyerang tidak seharusnya menunggu perdebatan tentang siapa yang salah.
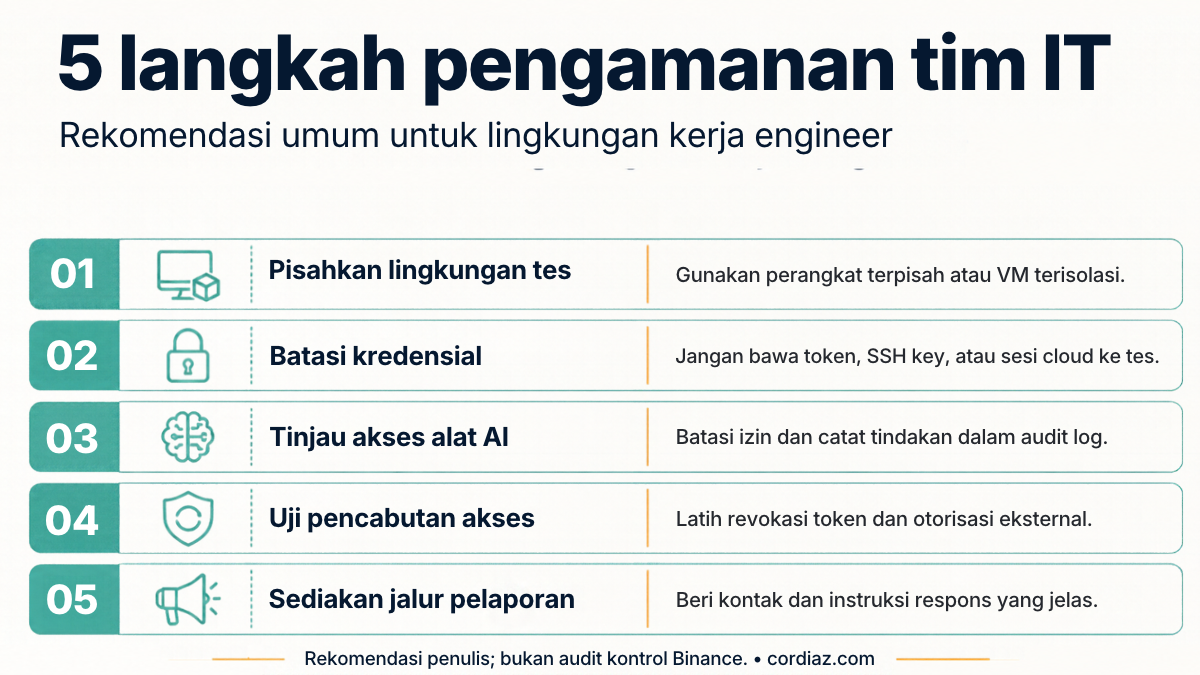
Checklist visual: pengamanan lingkungan kerja
Ringkas rekomendasi penulis: pisahkan lingkungan tes; batasi kredensial; tinjau akses alat AI; uji pencabutan akses; sediakan jalur pelaporan. Tandai sebagai rekomendasi umum, bukan daftar kontrol Binance yang terbukti tidak tersedia.
Penutup
Kasus ini layak menjadi bahan diskusi bersama developer, tim keamanan, pengelola cloud, dan HR. Mulailah dari satu pertanyaan yang bisa diuji: jika seorang engineer menjalankan repository berbahaya hari ini, akses apa yang masih bisa dijangkau dari perangkatnya?
Jawaban yang terdokumentasi bisa menjadi dasar pekerjaan berikutnya: mempersempit izin, memisahkan lingkungan, serta melatih prosedur pemutusan akses yang benar-benar bisa dijalankan.
Catatan editorial: tulisan ini dikembangkan dari utas Ogi Sigit dengan pemeriksaan terhadap sumber primer. Kronologi mengikuti laporan awal Binance, bukan audit forensik independen. Rekomendasi penerapan dan penilaian arsitektur merupakan analisis penulis.